Posts

Pwnzilla - Challenge Attacks

Image
Μετά την ολοκλήρωση του επιτυχημένου διαγωνισμού Pwnzilla 2 θα ήθελα να πω την γνώμη μου αλλά και να δώσω τις δικές μου λύσεις.Οι διαγωνισμοί σε κρατάνε σε εγρήγορση και σε μικρό χρονικό διάστημα μπορείς να μάθεις αρκετά λόγω της χρονικής πίεσης. Στην δική μου περίπτωση μέσα σε λίγες ημέρες έμαθα αρκετά για « Blind SQL injection » αλλά και για να φτιάξω ένα μικρό python script για dictionary password attack στoν ROOT χρήστη[ Μήπως ήμουν τυχερός :) ]. Στη σελίδα δεν υπήρχε μόνο SQL injection αλλά και XSS όπως θα δείτε και παρακάτω στις δοκιμές που έκανα. Ο τρόπος της επίθεσης δεν διαφέρει σε τίποτα με τροπό που χρησιμοποιούν οι hacker.H έννοια του pentesting είναι αυτή
Attack DVWA RFI [level medium]+ VSFTPD(FTP Server)

Image
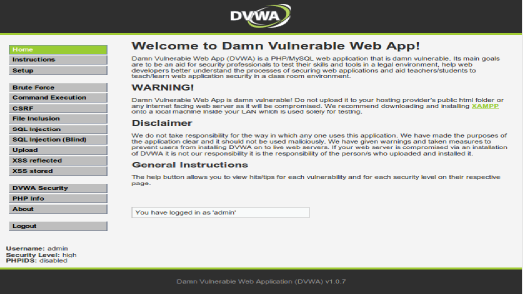
Στο σημερινό μας project σκοπός μας είναι να βρούμε την αδυναμία και να την εκμεταλλευτούμε.Η διαδικασία αποτελείται από αρκετά βήματα μιας και οι δοκιμές πρέπει να γίνουν σε δικό μας περιβάλλον. Σε κάποιους ίσως φανεί "Βουνό" αλλά είναι και ένας τρόπος να δείτε πως ένας hacker μπορεί πάρει την κατοχή του τον Web Server χωρίς να χρειαστεί να έχει δικαιώματα administrator. RFI/LFI Attack http://en.wikipedia.org/wiki/File_inclusion_vulnerability Πρώτα όμως θα χρειαστούμε να δημιουργήσουμε το δικός LAB. Τί είναι όμως το DVWA?

Χρήσιμα φίλτρα στο Wireshark & Challenge

Image
Ένα εργαλείο σε γραφικό περιβάλλον που χρησιμοποιείται αρκετά συχνά στον κύκλο των pentester και σε network administrators είναι το  Wireshark  που ανήκει στην κατηγορία των packet analyzer.  Τυπικά χρησιμοποιείται για troubleshooting στο Layer 3(packet) και για ανάλυση απόδοσης στο WLAN (Ασύρματο δίκτυο), LAN. Είναι ένα δωρεάν πρόγραμμα, ανοιχτού κώδικα (open-source), γραμμένο σε γλώσσα C και σε κάποιες διανομές Linux είναι ήδη προ εγκατεστημένο. Για όσους δεν το έχουν, μπορούν να το κατεβάσουν από την επίσημη σελίδα της εφαρμογής:

Κενό αρχείο του 1GB!

Image
Ερώτηση Μπορούμε να δημιουργήσουμε ένα κενό αρχείο του 1GB σε 9 γραμμές? Απάντηση ASSEMBLY!!!!!!! :) .section .data buffer:           .fill 1000000000 .section .text .globl _start _start:          movl $1,%eax          movl $0,%ebx           int $0x80 //Assembling,Linking as -o test.o test.s ld -o test test.o //Έλεγχος του αρχείου ls -l test Μόλις δημιουργήσατε ένα αρχείο του 1GB :)

Αντιμετώπιση του HeartBleed {Part 2}

Image
Στο προηγούμενο άρθρο μας σχετικά με το HeartBleed είπαμε για το τι μπορεί να κάνει ο απλός χρήστης για να προστευτεί. Σήμερα θα μπούμε σε περισσότερες λεπτομέρειες και ίσως σε πολλούς δεν θα είναι κατανοητά αυτά τα οποία θα διαβάσει.Μπορείτε όμως να χρησιμοποιήσετε την Wikipedia για μάθετε κάποιους όρους και έτσι η ανάρτηση θα γίνει πιο κατανοητή. Το HeartBleed επηρεάζει τα εξής

Προστατευτείτε από το Heartbleed

Image
Τι είναι το heartbleed? Heartbleed είναι ένα σφάλμα ασφαλείας που επηρεάζει τους διακομιστές web για πολλές δημοφιλείς ιστοσελίδες και έχει τη δυνατότητα να εκθέσει τα δεδομένα των χρηστών που εγγράφονται σε ιστοσελίδες apps email συνομιλίας. Τι μπορείτε να κάνετε εσείς για να προστατευτείτε? Περιμένετε να βγουν ανακοινώσεις από τις εταιρείες για την διόρθωση του σφάλματος. Αμεσώς μετά μπείτε στις σελίδες που χρησιμοποιείται πολύ συχνά όπως πχ Facebook,Amazon,Ebay,Gmail κτλ και αλλάξτε τους κωδικούς σας. Παρακολουθείστε τους λογαριασμούς είτε για περίεργες συναλλαγές αν είναι από τράπεζες ή από κάπου αλλού. Για να δείτε ποια site έχουν πρόβλημα ή τουλάχιστον είχανε αλλά εσείς ξεχάσατε να αλλάξετε τους κωδικούς σας :)      Κάντε κλικ εδώ  http://www.lwgconsulting.com/news/sites_affected_by_heartbleed_bug.aspx  

Decrypt Wifi packets(Αποκρυπτογράφηση πακέτων & εμφάνιση κωδικών)

Image
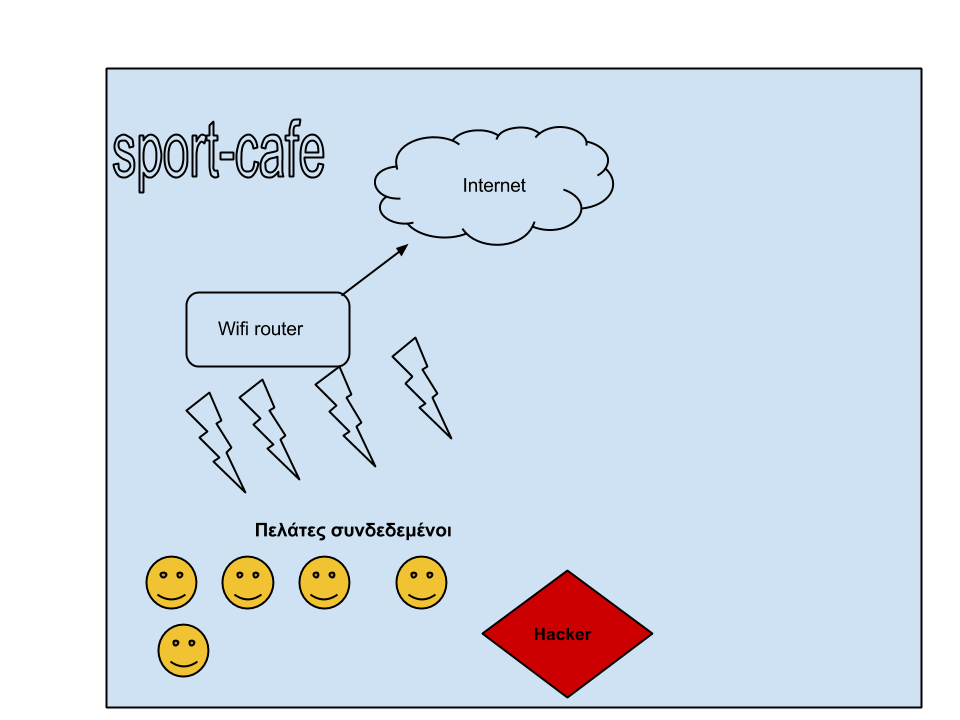
Σε προηγούμενη ανάρτηση(http://pentestlibrary.blogspot.gr/2014/02/wpatkip.html) σας εξήγησα  για το πως λειτουργεί το TKIP πρωτόκολλο κρυπτογράφησης.Μπορείτε να το ρίξετε πάλι μία ματιά για να το ξαναθυμηθείται. Στην σημερινή μας ανάρτηση θα μιλήσουμε για το πως μπορεί ένα hacker να δει που μπαίνετε,τι ψάχνετε και γενικώς να παρακολουθάει τις κινήσεις σας...Τρομακτικό ε?? Πολλές φορές καθόμαστε στις καφετέριες ζητώντας τους το κλειδί του WiFi σωστά?Αυτό το κλειδί όμως μπορεί να το ζητήσει και ο hacker σχεδόν δωρεάν απλά πίνοντας έναν καφέ στο ίδιο μαγαζί με εσάς